互联网安全概念、第三方支付与互联网安全服务 机制、风险与发展路径
一、互联网安全概念
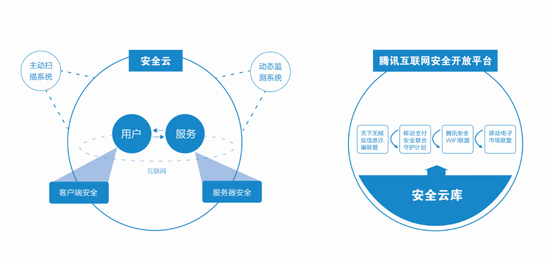
互联网安全概念指在互联网环境下,为保障网络系统、通信链路、数据资源与用户行为免受未经授权的访问、破坏、泄露、篡改或滥用而采取的技术、管理与法律措施的总和。其核心目标通常包括机密性、完整性、可用性以及可追溯性与不可否认性。随着云计算、移动互联网与大数据的发展,互联网安全的边界从传统的网络边界防护扩展到身份安全、应用安全、数据安全与供应链安全,呈现动态化、体系化与持续对抗的特征。
二、第三方支付的安全需求与安全机制
第三方支付是由非银行支付机构依托互联网与移动终端,在收付款人之间提供支付清算相关服务的模式。其安全需求主要来自账户资金安全、交易真实性与可追溯性、个人金融信息保护以及反洗钱与反欺诈要求。
常见安全机制包括:多因素身份认证与设备指纹识别;交易链路加密与报文签名;风险控制引擎基于规则与模型进行实时拦截;支付令牌化减少敏感卡信息暴露;以及对商户与用户的分级授权与权限隔离。第三方支付机构需要建立合规与审计体系,对密钥管理、日志留存与应急响应进行制度化安排。
三、互联网安全服务及其在第三方支付中的作用
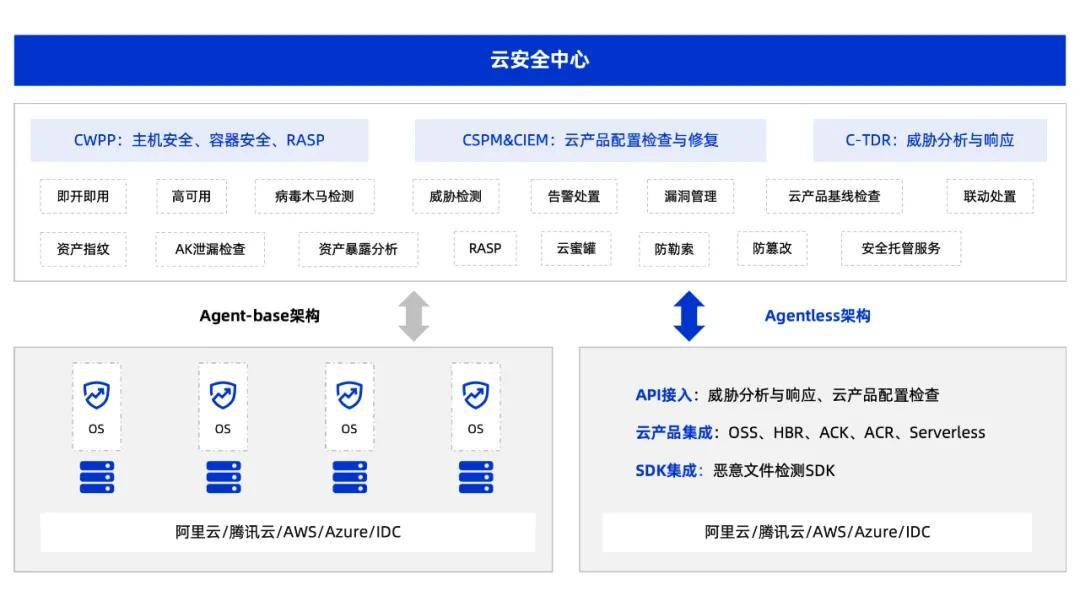
互联网安全服务是面向企业与机构的专业化安全能力供给,通常以订阅或项目方式提供,覆盖安全评估、监测预警、防护加固与响应处置等环节。对第三方支付而言,互联网安全服务的价值体现在三个方面:一是通过渗透测试、代码审计与漏洞管理降低应用层风险;二是通过安全运营中心与威胁情报提升异常交易与攻击行为的发现效率;三是通过云安全与零信任架构支撑分散化的业务部署,同时以合规咨询协助满足监管要求。
四、主要风险与协同治理路径
第三方支付面临的主要风险包括网络攻击与数据泄露、账户盗用与欺诈交易、供应链与外包服务风险以及跨境业务带来的合规复杂性。有效治理需要技术与管理协同:在技术层面,推进端到端加密、最小权限与持续监测;在管理层面,建立第三方安全准入与退出机制、应急演练与信息披露制度;在行业层面,推动安全服务能力标准化与威胁信息共享。互联网安全概念为治理提供目标框架,互联网安全服务为治理提供能力支撑,两者共同嵌入第三方支付的全生命周期风险管理。
互联网安全概念提供了理解与衡量风险的共同语言,第三方支付是安全需求高度集中的典型场景,互联网安全服务则是将安全目标转化为可执行能力的关键供给。三者的衔接与协同,是提升数字支付体系韧性与可信度的基础。
如若转载,请注明出处:http://www.oclhf.com/product/52.html
更新时间:2026-11-21 17:48:31